Quando um ciberataque chega aos frigoríficos
No início de novembro, sete lojas Intermarché em Portugal foram atingidas por um ataque informático, e três perderam produtos. Segundo o Centro Nacional de Cibersegurança, o ataque "presume-se ter tido origem num acesso não autorizado ao controlador remoto de temperatura" dos frigoríficos, que é de um prestador externo. A onda tinha começado em França, em outubro, onde atingiu centenas de lojas.
Nas duas semanas seguintes, o site do instituto público da habitação, o IHRU, apareceu com as fotografias trocadas pela imagem de um panda acampado, e o da ASAE com uma imagem de José Sócrates gerada por IA e a frase "Hacked by José Sócrates". Em outubro, segundo números da Check Point citados na imprensa, cada organização portuguesa sofreu em média 2829 ataques por semana, mais 41 % do que um ano antes.
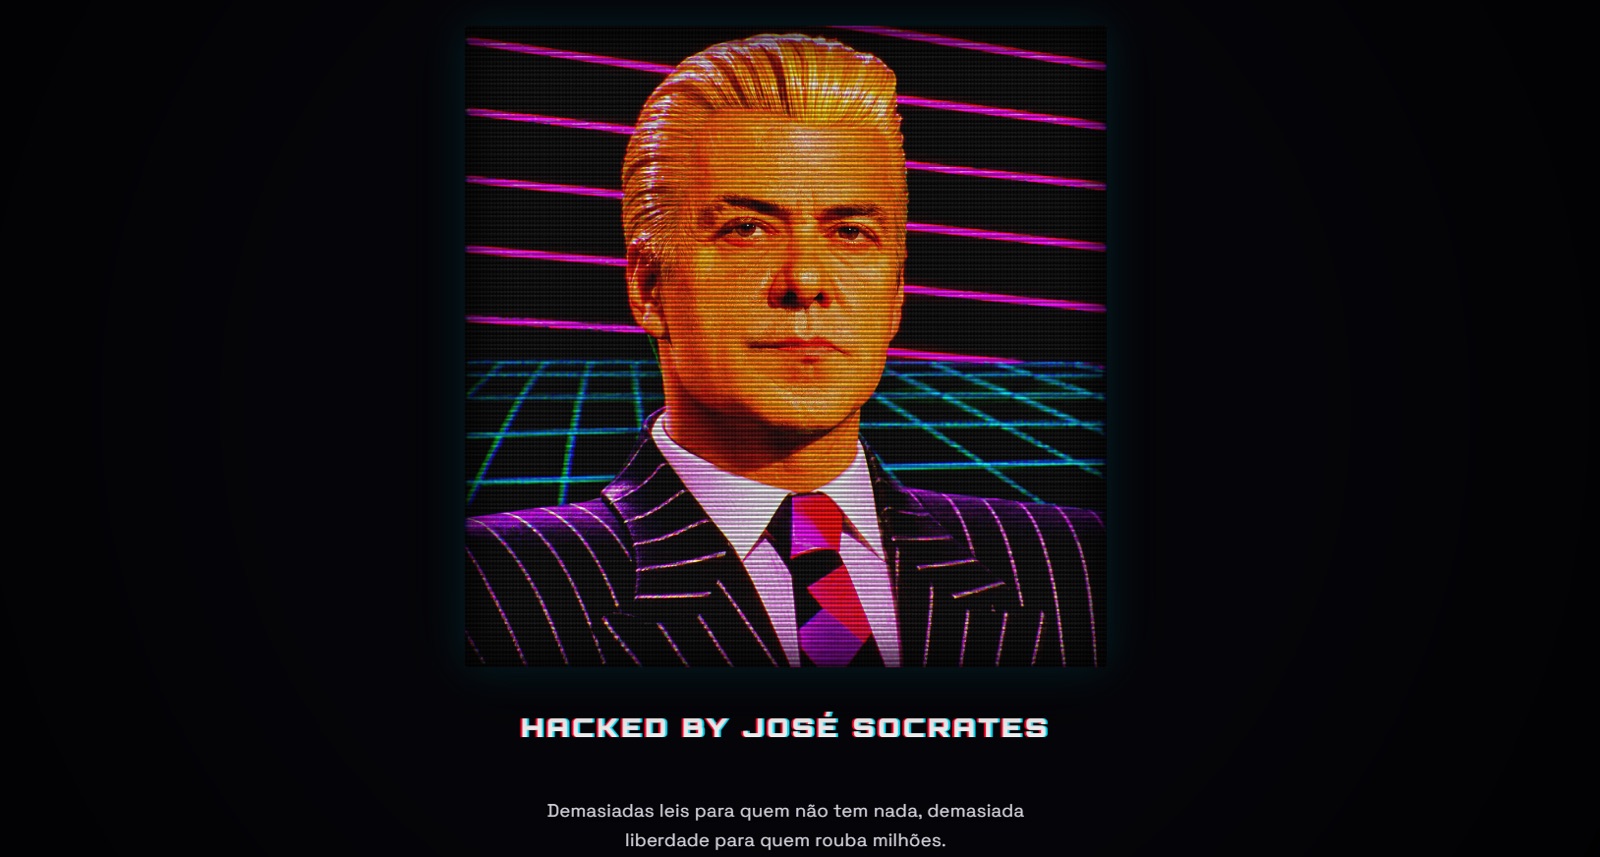 Imagem: DR, via Público.
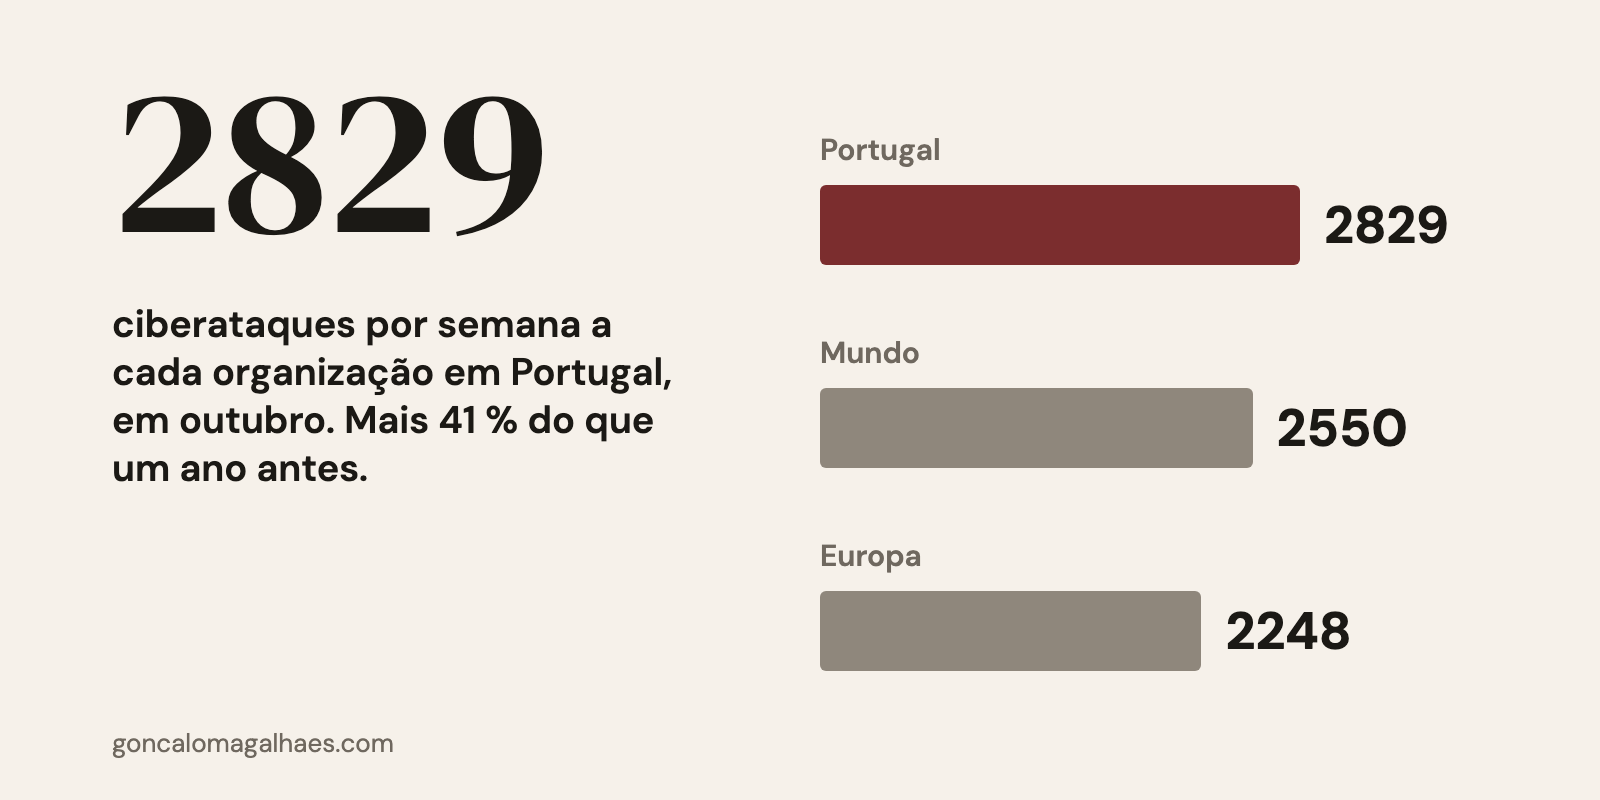
 Dados: Check Point Research, via Executive Digest.
Em tempos trabalhei com controladores inteligentes IoT, aparelhos ligados à internet que se comandam à distância, como o controlador de temperatura destes frigoríficos. E lembro-me desde logo de ter percebido o quão frágeis são as nossas estruturas, quando os acessos são tão fáceis de quebrar. Chegou a haver uma altura em que, por trabalho, o meu telemóvel poderia mandar regar grandes campos agrícolas, ou desligar alguma luz, ou tirar uma fotografia de galinhas num aviário gigantesco!
Peças pequenas
Nenhum destes ataques foi ligado ao PHP2Shell, as duas falhas críticas no PHP sobre as quais escrevi há dias. A ligação é outra. Ambos apontam para o quão sensíveis são as nossas infraestruturas, e quão dependentes estão de algumas dependências pequenas que, na realidade, podem ter efeitos devastadores.
É certo e sabido que muita da infraestrutura crítica depende de peças pequenas, frequentemente mantidas por meia dúzia de programadores voluntários ao serviço da comunidade. Com a crescente onda de vulnerabilidades a serem encontradas, estas peças ganham toda uma nova imagem de fragilidade. No roubo à Binance, um dos primeiros passos foi uma versão adulterada do Homebrew, uma ferramenta que os programadores usam para instalar outras.
Depois do PHP2Shell, a risikomonitor e a EY Áustria mediram quantos sites de cada país europeu anunciavam uma versão vulnerável do PHP. Portugal tinha a percentagem mais alta, 14,4 %; a Eslováquia, a mais baixa, 2,5 %. Este dado é, efetivamente, muito curioso. Nenhum português ficará muito surpreendido em saber que uma grande parte da estrutura de software de Portugal é antiga, mas não há muitas conclusões que possam ser tiradas só daqui.
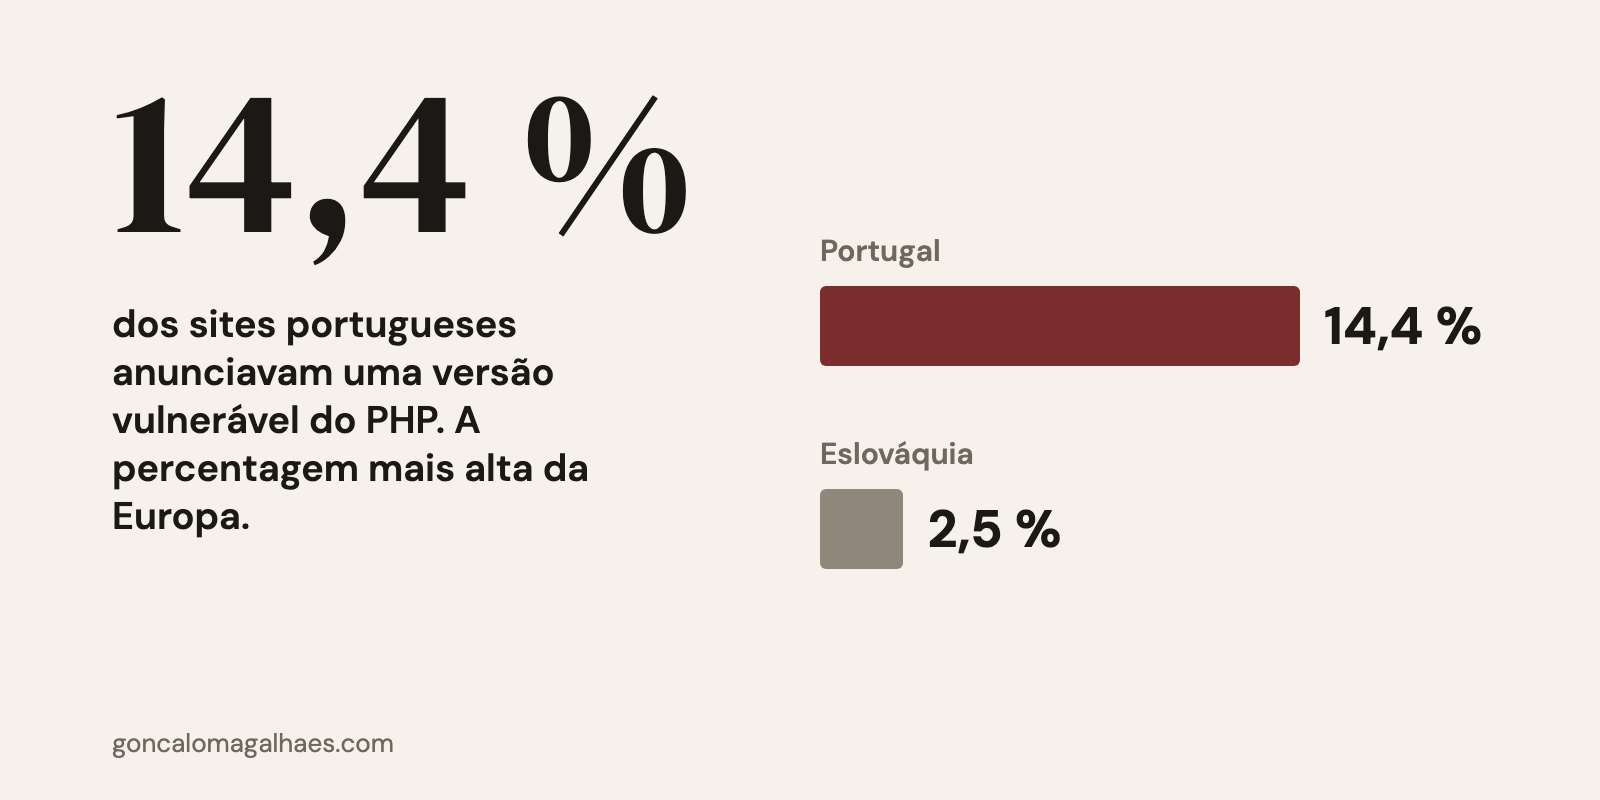
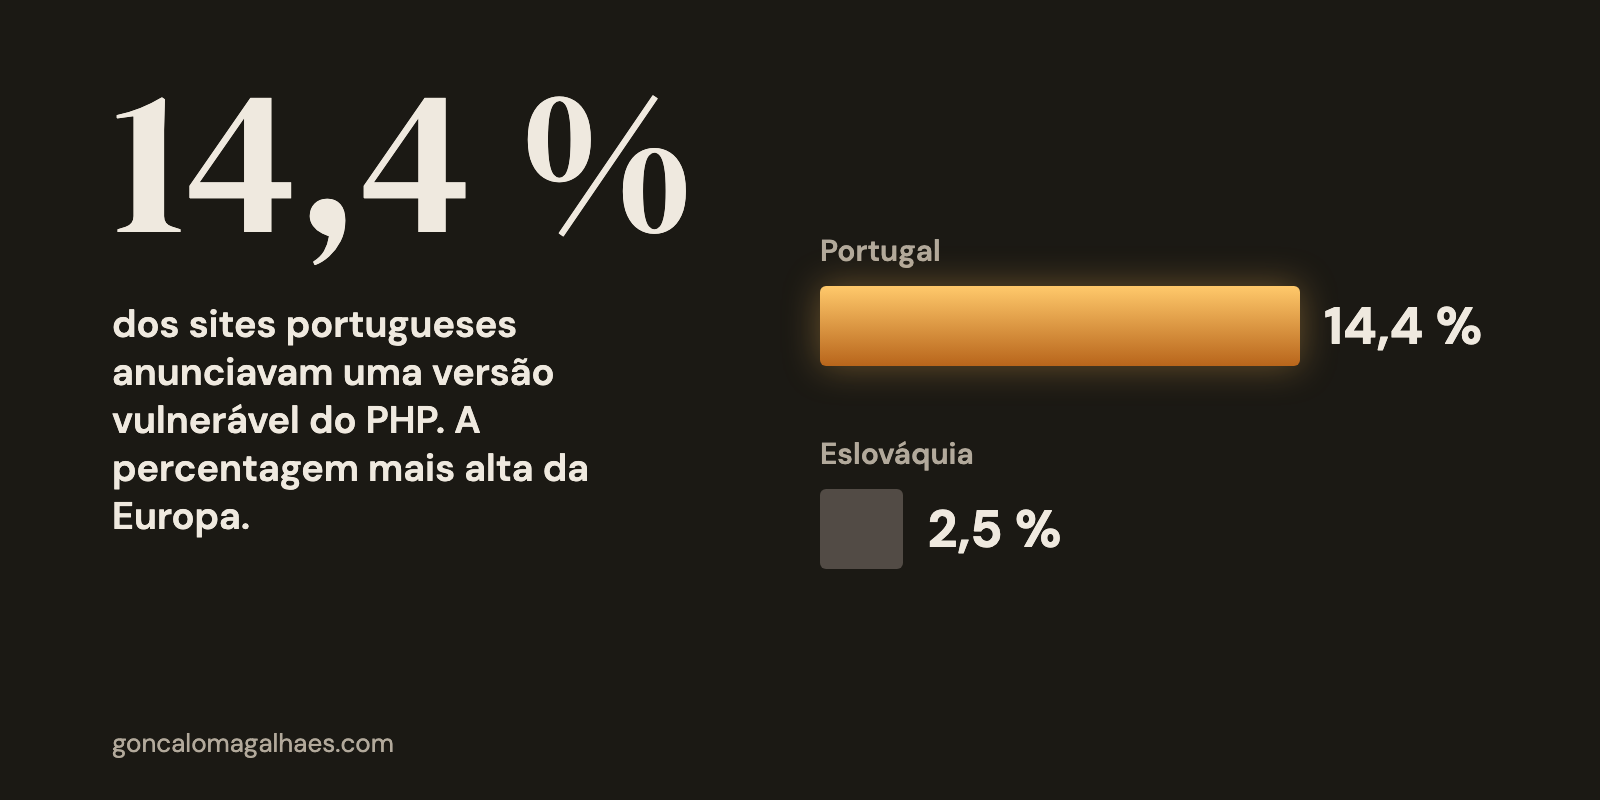 Dados: risikomonitor e EY Áustria, via Trending Topics.
Na Immunefi, temos de estar sempre a par não só de novas vulnerabilidades descobertas em dependências que usamos nos nossos serviços, mas também nos nossos próprios sistemas, como aconteceu recentemente com o bug crítico no Brotli, uma pequena biblioteca de compressão que o curl e muitos outros programas usam. Em alguns sistemas macOS, envolveu atualizar certas coisas e mesmo reiniciar certas máquinas na organização. Porque temos sistemas robustos, foi tudo muito rápido de se executar autonomamente. Muitas vezes tais vulnerabilidades requerem que todos os sistemas sejam atualizados e reiniciados, o que naturalmente causa alguma disrupção, se bem que pouca.
Riscos que se aceitam
Como disse já noutro artigo, olhar para as dependências e gerir o risco de fornecedores nunca é propriamente o core business de uma empresa. Quanto menos recursos ela tem, menos consegue despender tempo e energia em dar sequer alguma atenção.
Mas mesmo falando de organizações maiores, onde tais recursos de facto existam, ter dependências é quase sempre inevitável. As equipas aceitam trade-offs, com mais ou menos risco, para assegurar o bom sucesso dos seus empreendimentos. E isto é perfeitamente normal. Idealmente, mitigações são sempre postas para cada risco aceite, mas por vezes isso é muito difícil, dispendioso, ou mesmo impossível.
Depois do ataque
Se a cadeia fosse minha, o principal valor a ser extraído viria do post-mortem do prestador, o relatório do que aconteceu. É preciso perceber ao detalhe o que aconteceu, e o que isso diz da segurança das operações deste prestador. Para além disso, é preciso saber o que foi implementado para doravante algo semelhante não voltar a acontecer.
Com base nestes novos dados e dependendo das respostas apresentadas, o risco que o Intermarché associou a este fornecedor pode agora ser maior ou menor, e isso inclusive poderia ditar se o fornecedor é para manter ou para trocar. Ao mesmo tempo, seria ideal encontrar mitigações a implementar do lado da cadeia, para torná-la mais robusta contra problemas a montante.
Nos casos do IHRU e da ASAE, até 16 de novembro, não encontrei nenhum comunicado oficial sobre o que aconteceu. Face a este género de coisas, o Estado deveria pelo menos reconhecer que alguma coisa aconteceu. Foi isso que elogiei na forma como a Binance geriu o seu roubo.
Vamos ver mais casos destes. Esta onda só parece estar a aumentar com o tempo e com o progresso dos modelos de IA. Começa a ser impraticável não ter pelo menos alguém a aconselhar a empresa ou equipa, de um ponto de vista de segurança. E novas startups terão de aprender a navegar por estas dificuldades e manter-se a salvo.